Meine Mission

Maschinen laufen Jahrzehnte. Ich sorge dafür, dass sie sicher bleiben.

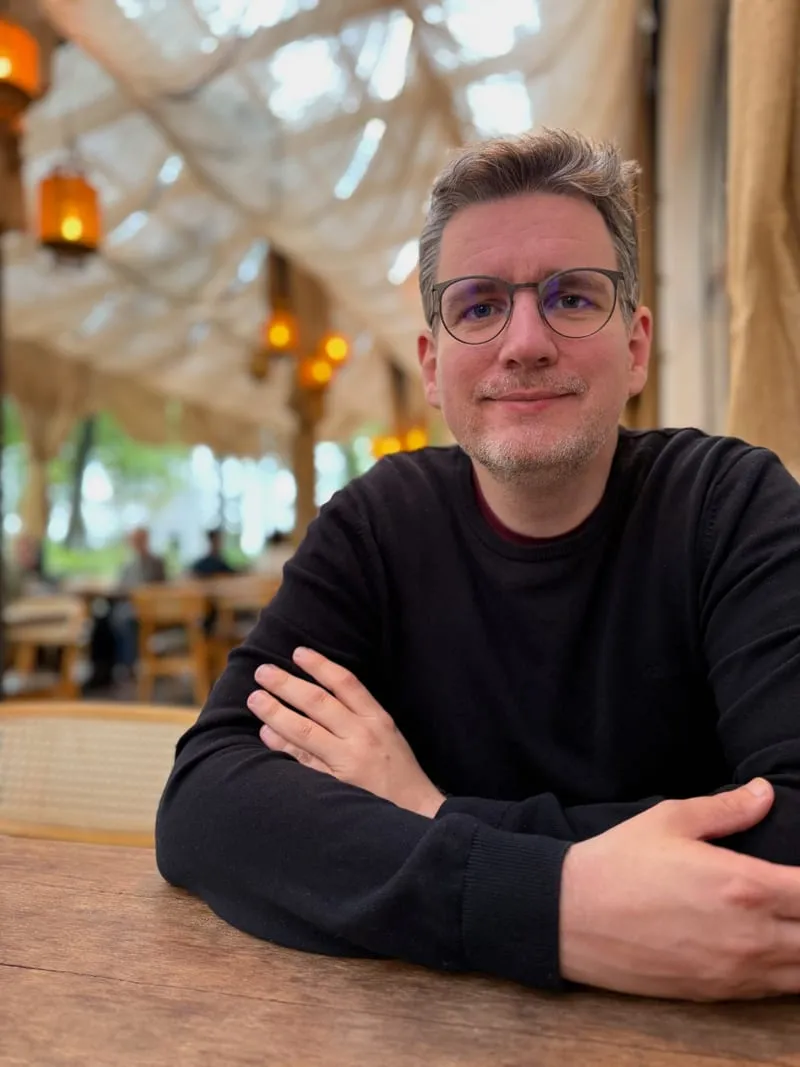
Ich leite bei TRIOVEGA die Produktentwicklung für OT-Security. Wir bauen Produkte, mit denen Betreiber ihre Maschinen absichern. Außerdem helfe ich Maschinenbauern und Softwareunternehmen, ihre eigenen Produkte so zu bauen, dass sie sicher und aktualisierbar bleiben, solange sie im Einsatz sind.

Simon Walz
Best of Technology Award 2026
1. Platz Cybersecurity bei der WirtschaftsWoche
20 Jahre

So lange baue ich schon vernetzte Geräte, von Linux-Gateways bis zur OT-Security.

IEC 62443-4-1

Nach dieser Norm hat der TÜV den sicheren Entwicklungsprozess zertifiziert, den ich verantworte.

Patent

Ich bin Miterfinder eines sicheren OT-Gateways (EU, USA, Israel).

VDMA

Ich bin Mitglied im Expertenkreis „Security Solutions for Industry“.

Wie ich arbeite

Product, Process, People, Partner.

Was braucht man, um sichere Produkte zu entwickeln?

Product

Produkte müssen sich am Nutzer ausrichten. So auch ihre Security, sonst wird sie umgangen. Klare Defense Lines in der Architektur und passende Lizenzmodelle helfen, Security auch langfristig aufrechtzuerhalten, ohne dass Kostenfallen entstehen.

  • Human-centered Design
  • Security by Design
  • Lizenzmodell

Process

Ein guter sicherer Entwicklungsprozess muss sich auf die Entwickler fokussieren und effizient bleiben – ansonsten akzeptieren diese ihn nicht und arbeiten dagegen. Zudem muss er im Audit bestehen. Unserer ist vom TÜV nach IEC 62443-4-1 ML-2 zertifiziert.

  • IEC 62443-4-1
  • Secure Development Lifecycle
  • Effizienz

People

Sichere Produkte entstehen in kleinen, autonomen Teams mit klarer Verantwortung. Sie müssen verstehen, warum es eine Anforderung gibt – ansonsten bauen sie am Nutzer und an der Security vorbei. Entscheidend ist dabei, Innovation zu leben und Fehler offen ansprechen zu können.

  • Ownership
  • Innovation
  • Fehlerkultur

Partner

Gute Security kann man nur gemeinsam bauen und nur in engem Austausch mit den Nutzern. Es braucht Partnerschaften über Firmengrenzen hinweg. Deshalb bringe ich mich im VDMA und in der CISO Alliance ein und teile Werkzeuge als Open Source.

  • VDMA
  • CISO Alliance
  • Open Source
Warum jetzt

Dezember 2027 ist näher als dein nächster Produktzyklus.

Der Cyber Resilience Act (CRA) macht Security zur Pflicht für jedes Produkt mit digitalen Elementen, das in der EU verkauft wird. Für Maschinen, die viele Jahre laufen, ändert das nicht nur die Dokumentation, sondern auch die Architektur.

  • Threat ModellingBedrohungen und Risiken werden bewertet, bevor die erste Zeile Code entsteht.
  • Security by DesignDie Architektur ist von Anfang an auf Security und Updates über viele Jahre ausgelegt.
  • SchwachstellenmanagementEin Prozess trägt jede Meldung bis zum Fix beim Kunden.
  • Langer SupportSecurity-Updates laufen oft mehr als zehn Jahre.
Open Source

Dieselbe Mission in Open Source.

Jedes Projekt begann mit einem Problem, auf das ich immer wieder gestoßen bin. Alle Projekte →

Aktuell · Apache-2.0

CuOS – Container Update OS

Geräte im Feld brauchen zehn Jahre und länger Security-Updates. Jedes Update kann einen Ausfall verursachen. Deshalb werden Updates (gerade in der OT) gern aufgeschoben. CuOS macht sie systematisch und wiederholbar.

Das ganze Betriebssystem ist ein Container-Image. Ein Update tauscht es auf einmal aus und macht von selbst ein Rollback, wenn es zu Updateproblemen kommt. CuOS entstand 2025. Seit Anfang 2026 baut ein kommerzielles Produkt darauf auf.

Bald verfügbar

BrainDesk

KI-Agenten arbeiten am besten mit Dateien, die sie direkt lesen und schreiben können. Teams brauchen dafür eine gute Oberfläche. BrainDesk bringt beide in denselben Markdown-Dateien zusammen.

BrainDesk hält eine Wissensbasis in reinen Markdown-Dateien. Menschen und KI-Agenten lesen sie gleichermaßen.

Aus der Forschung · MIT

osiota

Energiemanagement braucht viele Daten und Steuerungsmöglichkeiten. Genau die können Angreifer ausnutzen. Deshalb macht osiota Daten vor Ort zugänglich und hält sie möglichst lokal.

osiota ist eine JavaScript-Plattform für verteilte IoT-Anwendungen und wird bis heute gepflegt.

Über mich

Von der Forschung in die Fabrik.

An der TU Braunschweig habe ich Elektrotechnik studiert, acht Jahre zu verteiltem Energiemanagement und IoT geforscht und promoviert. Seit 2019 baue ich bei TRIOVEGA OT-Security-Produkte, die in den Produktionen unserer Kunden laufen – und regelmäßig automatisiert geupdatet werden.

2011 Dipl.-Ing. · Forschung an der TU BS2019 Dr.-Ing. · TRIOVEGA2024 Head of Product Development
Mehr über mich →
Lass uns reden

Machen wir Security gemeinsam dauerhaft.

Du baust Maschinen oder Software für die Industrie und fragst dich, was der CRA für deine Produktlinie bedeutet? Schreib mir oder vernetz dich mit mir. Ich tausche mich gern aus.

Auf LinkedIn vernetzen →E-Mail